In diesem Ratgeber
Wallets und Zugriff
2FA und Zugriff nach dem Tod
Was Zwei-Faktor-Authentifizierung und Backup-Codes für eine geerbte Krypto-Wallet bedeuten: was zurückgesetzt werden kann und nicht, und was Sie bewahren.
Geltungsbereich: Diese Seite behandelt ausschliesslich Zwei-Faktor-Authentifizierung (2FA), soweit sie Kryptowährung betrifft, Wallets und Börsenkonten. Sie behandelt keine E-Mail-, Social-Media- oder anderen Online-Konten.
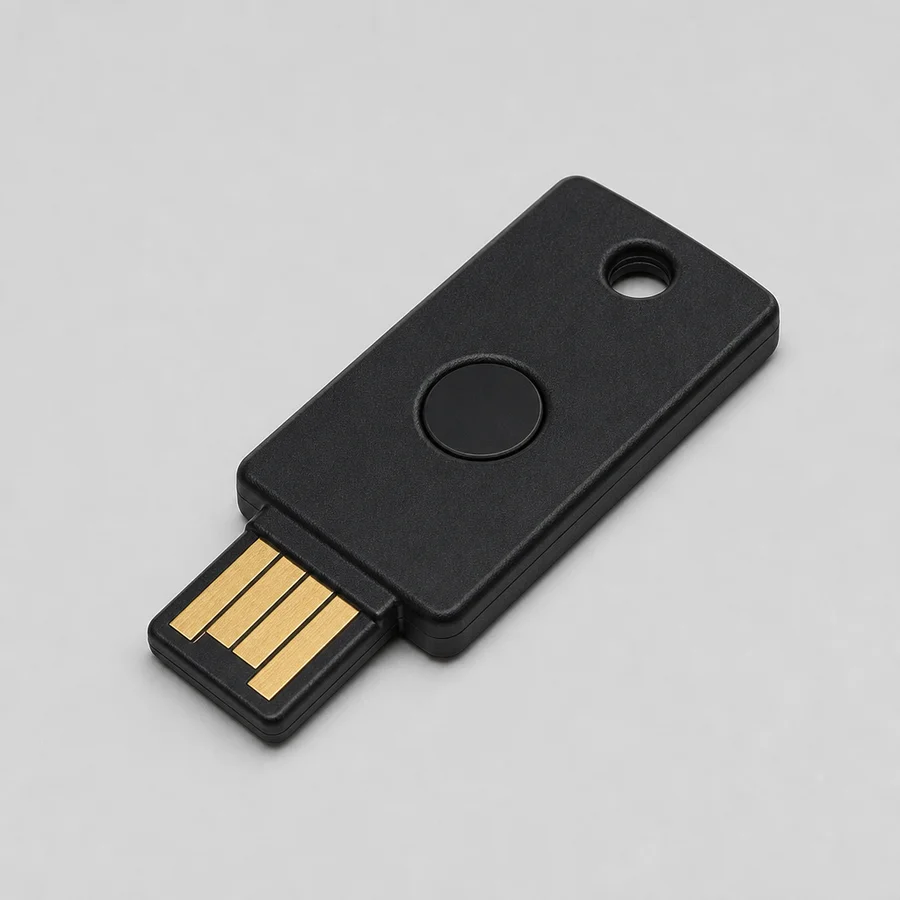
Die Zwei-Schritt-Verifizierung verlangt zwei Verifizierungsschritte. Bei der Multi-Faktor-Authentifizierung werden verschiedene Arten von Authentifizierungsfaktoren kombiniert, beispielsweise ein Passwort mit einer Authenticator-App, einem registrierten Telefon oder einem Hardware-Sicherheitsschlüssel. Backup-Codes und E-Mail-Codes können zusätzlich als Wiederherstellungs- oder Verifizierungsmittel verwendet werden; ihre Funktion unterscheidet sich je nach Dienst. 2FA ist ein wichtiger Schutz, kann aber den gewöhnlichen Zugang nach einem Todesfall blockieren. Bei einer Börse kann eine offizielle Nachlassprozedur einen separaten Weg bieten; bei Self-Custody hängt die Wiederherstellung von der verwendeten Wallet und Konfiguration ab.
Was 2FA im Krypto-Kontext schützt
- Börsenkonten. Logins können durch Authenticator-Codes, SMS oder andere Faktoren geschützt sein. Nach einem Todesfall läuft die Abwicklung bei vielen Börsen über ein separates offizielles Nachlassverfahren, bei dem Identität und Befugnis der antragstellenden Person geprüft werden. Folgen Sie dafür immer der aktuellen Prozedur der betreffenden Plattform. Siehe Krypto auf einer Börse nach dem Tod.
- Wallet-Software und Passwort-Manager. Je nach Software und Konfiguration kann ein zweiter Faktor Teil des Zugangswegs sein (zum Beispiel bei einem Passwort-Manager mit separatem Authenticator); bei viel lokaler Self-Custody-Wallet-Software ist das keine allgemeine Regel. Ihn zu verlieren, kann das gespeicherte Material unerreichbar machen.
- Hardware-Wallets. Eine Geräte-PIN ist keine 2FA im Online-Sinn. Eine vorhandene PIN kann technisch nutzbar bleiben, solange das Gerät und die betreffende Konfiguration intakt sind. Versuchen Sie eine unbekannte PIN nicht auf gut Glück: Je nach Marke und Modell können wiederholte Fehlversuche Sicherheitsmassnahmen auslösen, etwa Verzögerung, Sperrung, Reset oder das Löschen von Gerätedaten. Prüfen Sie daher zuerst das genaue Gerätemodell und die aktuellen offiziellen Anweisungen. Siehe Hardware-Wallet bewahren.
- Wiederherstellungsabläufe. Manche Wallets sperren die Wiederherstellung hinter genau dem Authenticator, den der Eigentümer bei der Einrichtung nutzte.
Was zurückgesetzt werden kann und was nicht
- Börsenkonten. Nutzen Sie nach einem Todesfall das offizielle Nachlassverfahren der Börse, statt zu versuchen, sich als der Verstorbene anzumelden. Welche Dokumente und Verifizierungsschritte nötig sind, hängt von Plattform und Situation ab.
- Selbstverwahrung. Ob ein verlorener Authentifizierungsfaktor ersetzt oder über eine andere gültige Wiederherstellungsroute umgangen werden kann, hängt vom genauen Wallet- und Kontomodell ab. Bei klassischen lokalen Wallets kann es keine zentrale Reset-Möglichkeit geben; andere Self-Custody-Wallets können zusätzliche Authentifizierungs- oder Wiederherstellungsrouten haben. War die Wallet oder der Passwort-Manager, der sie enthält, durch 2FA geschützt, ist der Faktor Teil des Zugangswegs. Gefundene Recovery-Codes, Setup-Keys oder andere 2FA-Wiederherstellungsdaten können Teil der Zugangs- oder Wiederherstellungsroute sein; welche Funktion sie haben und welche weiteren Daten daneben nötig sind, hängt vom Anbieter und der Konfiguration ab. Existieren sie nicht, kann der Faktor möglicherweise für immer weg sein.
- Backup-Codes sind Geheimnisse, aber nicht überall dasselbe. Das 2FA-Wiederherstellungsmaterial unterscheidet sich je nach Anbieter: Manche Dienste geben einmalige Recovery- oder Backup-Codes aus; andere verwenden „backup code” für den dauerhaften Authenticator-Setup-Key, mit dem TOTP-Codes erneut erzeugt werden können. Behandeln Sie unbekanntes 2FA-Wiederherstellungsmaterial daher nicht automatisch als einmaligen Code und identifizieren Sie zuerst Anbieter und Faktortyp. Bewahren Sie gefundene 2FA-Wiederherstellungsdaten wie Seed-Material auf und senden oder fotografieren Sie sie nie. Siehe Was ist eine Seed-Phrase?
Was Sie bewahren
- Lassen Sie Telefone, Authenticator-Geräte, Sicherheitsschlüssel und Computer genau so, wie sie gefunden wurden. Löschen oder setzen Sie nichts zurück und probieren Sie keine unbekannten Codes auf gut Glück: Fehlgeschlagene Versuche können je nach Konto oder Gerät zu Verzögerungen, vorübergehenden Sperren, einem Zurücksetzen oder dem Verlust lokaler Gerätedaten führen.
- Werden Backup-Codes gefunden? Bewahren Sie sie flach, trocken und privat, am selben sicheren Ort wie das übrige geheime Material.
- Notieren Sie nur, dass ein Faktor existiert und wohin die Hinweise zeigen, niemals die Codes selbst.
Planung für Eigentümer
- Bewahren Sie 2FA-Backup-Codes bei Ihrem übrigen geheimen Material auf (versiegeltes Papier oder Metall), niemals in der geheimfreien Zusammenfassung oder einem Testament.
- Sagen Sie dem Willensvollstrecker, wo die Hinweise liegen, nicht, was sie enthalten.
- Benennen Sie eine technisch versierte Helferperson, die den Authenticator bedienen kann, wenn Ihr Plan darauf vertraut.
- Testen Sie den Wiederherstellungsplan, ohne jemandem aktuellen Zugriff auf Ihre echte Wallet zu geben. Nutzen Sie wo möglich einen offiziellen Recovery-Check oder Dry-Run, eine Test-Wallet, einen begrenzten Testbetrag oder einen prozeduralen Durchlauf.
Was Sie damit tun
- Ein zweiter Faktor schützt Börsen-Logins und manche Wallets, eine Authenticator-App, Backup-Codes, ein Sicherheitsschlüssel oder ein SMS-Code.
- Börsen-Konten, wenn der Nachlass bereit ist: Die Plattform handelt gemäss ihrer offiziellen Vorgehensweise mit Dokumenten und bestätigter Befugnis, siehe Krypto auf einer Börse nach dem Tod.
- Selbstverwahrung: Ob nach der Wiederherstellung noch ein zweiter Faktor nötig ist, hängt vom genauen Wallet-Typ und der Konfiguration ab. Bei manchen Wallets kann geeignetes Wiederherstellungsmaterial den ursprünglichen 2FA-Weg ersetzen; bei anderen Konfigurationen können zusätzliche Informationen wie eine Passphrase, ein weiterer Schlüssel, ein Share oder eine walletspezifische Einstellung weiterhin erforderlich sein. Gehen Sie daher nicht davon aus, dass eine gefundene Wiederherstellungsphrase für sich genommen vollen Zugriff garantiert. Identifizieren Sie zuerst Wallet-Typ und Wiederherstellungsmethode. Identifizieren Sie zuerst die Art des Kontos oder der Wallet. Bei Börsen können offizielle Konto- oder 2FA-Wiederherstellungsverfahren existieren. Bei Selbstverwahrung hängt die Wiederherstellung von der konkreten Wallet und Konfiguration ab. Folgen Sie bei einer Börse nach einem Todesfall immer der offiziellen Nachlassprozedur. Siehe, was realistisch möglich ist, in Wallet-Wiederherstellung.
- Der klassische Fehler: wiederholt unbekannte 2FA- oder Wiederherstellungscodes auszuprobieren. Ein Anbieter kann fehlgeschlagene Versuche begrenzen, verzögern oder vorübergehend blockieren; dies ist nicht dasselbe wie Geräte-PINs, bei denen einige Hardware-Geräte nach wiederholter falscher Eingabe zurücksetzen oder Gerätedaten löschen können. Bewahren Sie Backup-Codes wie Geheimnisse auf und prüfen Sie die aktuelle offizielle Vorgehensweise für das genaue Konto oder Gerät.
- Bis die Befugnis bestätigt ist, bewahren Sie das Gerät, den Schlüssel und eventuelle Backup-Codes genau so auf, wie sie sind.
Was Sie niemals tun
- Senden Sie 2FA-Codes, Authenticator-Screenshots oder Sicherheitsschlüssel des Verstorbenen nicht an Dritte, es sei denn, vorab ist klar und verifiziert, warum konkretes Zugriffsmaterial notwendig ist. Für das gewöhnliche Nachlassverfahren einer Börse folgen Sie ausschliesslich den aktuellen Anweisungen über den offiziellen Kanal. Bei einer technischen Wiederherstellung kann spezifisches Zugriffsmaterial nötig sein, aber nur über einen vorab schriftlich vereinbarten und angemessen gesicherten Prozess.
- Probieren Sie nicht wiederholt unbekannte 2FA- oder Wiederherstellungscodes. Ein Anbieter kann fehlgeschlagene Versuche begrenzen, verzögern oder vorübergehend blockieren. Verwechseln Sie dies nicht mit Geräte-PINs: Einige Hardware-Geräte verfügen über separate Sicherheitsmechanismen, bei denen wiederholte falsche PIN-Eingabe zu einem Zurücksetzen oder zum Verlust von Gerätedaten führen kann. Prüfen Sie die aktuelle offizielle Vorgehensweise für das genaue Konto oder Gerät.
- Wer um Ihre Backup-Codes bittet, “um den Nachlass zu verifizieren”, ist ein Warnsignal: Betrug bei Krypto-Nachlässen.
Das vollständige Zugangsbild (Passwörter, Passphrasen und PINs) steht in Wallet-Passwörter und Passphrase.